
En plattform för de ramverk era kunder efterfrågar
Byggt annorlunda, med avsikt
Tre skäl till att europeiska organisationer väljer Compeas framför globala alternativ.
Byggt i Europa
Svenskt bolag; plattformen driftas inom EU på Ploi Cloud. Kunddata i plattformen lämnar aldrig det europeiska ekonomiska samarbetsområdet.
Alla ramverk, en plattform
NIS2, ISO 27001, SOC 2, NIST CSF 2.0, GDPR, CRA — kartlagda och hanterade i ett enda system. Inga tillägg, inga överraskningar.
SSO ingår
Microsoft Entra och Google Workspace single sign-on för alla kunder — ingen tilläggsavgift per användare, någonsin.
Hela kapaciteten, utan komplexiteten
Traditionellt GRC-arbete gör komplexiteten synlig. Vårt mål är att förvandla komplexitet till tydlighet.
Det traditionella sättet
- Flera separata verktyg
- Manuell bevissamling
- Ramverksspecifikt arbete, om och om igen
- Komplexa processer
- Splittrad information
- Global standardlösning
Compeas
- En plattform
- Effektiva arbetsflöden
- Hantering över flera ramverk
- Enkel användarupplevelse
- En sanningskälla
- Byggt för Europa
Vår beprövade compliance-process
En effektiviserad metod för att uppnå och upprätthålla compliance.
Bedömning
Vi analyserar ert nuvarande säkerhetsläge och identifierar luckor mot ert målramverk för compliance.
Planering
Skapa en detaljerad färdplan med tidsramar, ansvarsfördelning och prioriteringar för implementering.
Implementering
Distribuera strukturerade kontroller, policyer och procedurer med vägledd implementationssupport.
Övervakning
Kontinuerlig övervakning och bevissamling för att upprätthålla compliance och förbereda för revisioner.
Allt ni behöver för säkerhet och compliance
En plattform för att effektivisera hela er compliance-resa — inga tillägg, inga överraskningar.
Kontinuerlig övervakning
Kontroller testas automatiskt varje dag via Google Workspace, Microsoft Entra ID och Intune
Flera ramverk
Arbeta med NIS2, ISO 27001, SOC 2, NIST CSF 2.0, GDPR och cyberresiliensförordningen i en plattform
Snabb implementering
Bli compliant på månader, inte år med effektiva arbetsflöden
Rapporteringsfrister
Tidsfrister enligt NIS2, GDPR och CRA för incidenter och sårbarheter, med påminnelser innan varje rapport ska lämnas in
Revision och styrelserapportering
Revisorer granskar bevisen i Compeas, och styrelserapporten visar ledningen var organisationen står
Expertsupport
Dedikerade compliance-experter som vägleder er genom processen
Så ser compliance ut när det är organiserat
Två av de vyer ert team arbetar i varje dag.

Varje risk får en ägare, en nivå och en plan
Bedöm varje risk på sannolikhet och konsekvens, ge den en ägare och en behandling — och följ restrisken nedåt allt eftersom arbetet landar.
- Inneboende risk och restrisk — sannolikhet × konsekvens
- Namngiven riskägare och riskbehandling för varje post
- Åtgärder kopplade till kontrollen som sänker risken
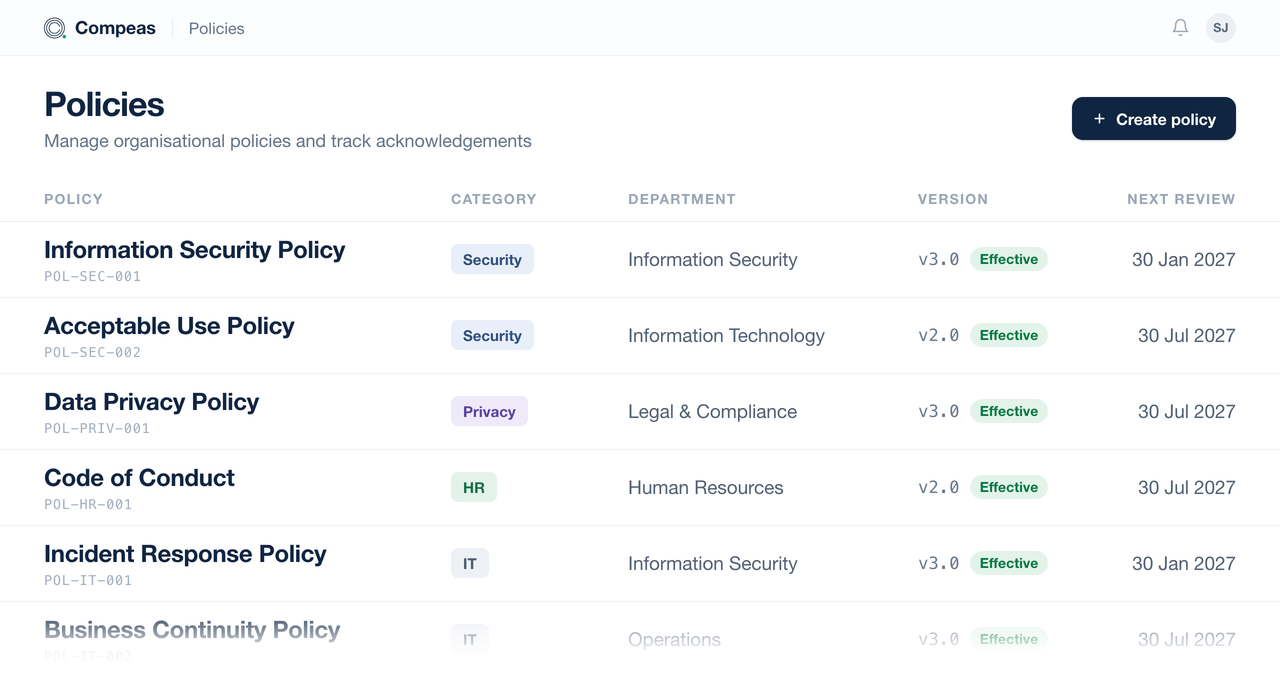
Policyer som faktiskt underhålls
Börja i vårt policybibliotek i stället för med ett tomt dokument. Distribuera, versionshantera och följ upp kvittenser i hela organisationen.
- Policybibliotek med färdiga mallar
- Versionshantering och granskningscykler inbyggt
- Uppföljning av kvittenser per avdelning
- Bevis kopplade direkt till kontroller
Byggt av människor som förstår problemet
Vi byggde produkten för att vi själva upplevde problemet.
Compeas grundades av säkerhetsexperter med egen erfarenhet av att bygga ledningssystem för informationssäkerhet, driva compliance-arbetet och förbereda organisationer för regulatoriska krav och revisioner.
Compliance Made Easy — nu i tryckt format
En praktisk guide till modern styrning, riskhantering, regelefterlevnad och informationssäkerhet — skriven av vår grundare och VD.
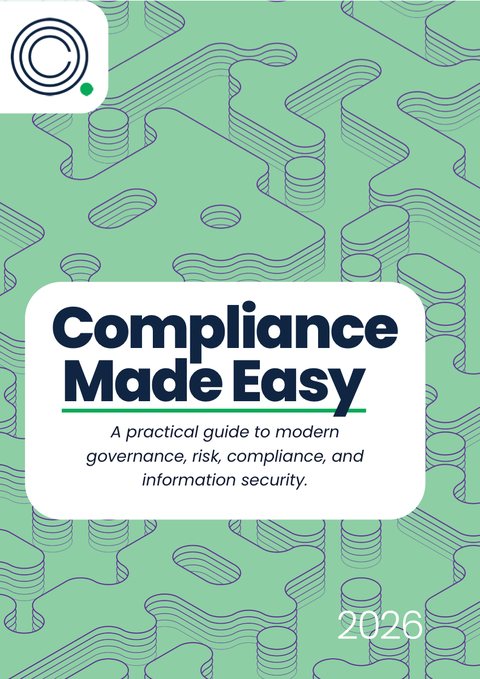
Från teori till vardagspraktik
Compliance Made Easy sammanfattar många års praktiskt arbete med compliance i en lättillgänglig guide för säkerhetsansvariga, riskhanterare, revisorer och affärsledare. Nu finns boken i tryckt format.