Compliance förenklat
Compeas grundades 2026 av tidigare CISO och säkerhetsexpert Martin Karlsson med visionen att skapa Europas ledande plattform för Governance, Risk och Compliance. Vi finns för att göra GRC-arbetet enklare att förstå, hantera och bibehålla.
Vårt uppdrag
Vårt uppdrag är att hjälpa organisationer att förenkla styrningen, stärka informationssäkerheten och bygga förtroende genom modern compliance.
Vi tycker att governance, risk och compliance ska stärka organisationer snarare än sakta ner dem. Genom att minska komplexitet, förbättra synlighet och stödja kontinuerlig compliance kan organisationer fokusera på det som betyder mest: att skydda sin verksamhet, hantera risk och uppnå sina strategiska mål.
Vår vision
Vi ser en framtid där governance, risk och compliance inte längre betraktas som administrativa skyldigheter, utan som strategiska möjliggörare av förtroende, resiliens och affärsframgång.
Vår vision är enkel: att bli Europas ledande plattform för Governance, Risk och Compliance genom att hjälpa organisationer att bygga starkare säkerhet, minska risk och göra compliance enkelt.
Compeas-filosofin
De principer som vägleder allt vi gör
Compliance ska förbättra säkerhet
Compliance ska aldrig vara ett mål i sig. Dess verkliga syfte är att hjälpa organisationer att etablera starkare styrning, minska risk och förbättra informationssäkerhet.
Kontroller stödjer flera ramverk
Moderna organisationer måste uppfylla flera ramverk. Vi tycker att kontroller ska implementeras en gång och kopplas till flera standarder, vilket minskar duplicering och förenklar compliance.
Risk ska driva prioriteringar
Varje organisation står inför en unik kombination av risker. Effektiv styrning handlar inte om att behandla alla problem lika — det handlar om att förstå vilka risker som har störst potentiell påverkan.
Enkelhet skapar engagemang
Styrning ska vara tillgänglig för alla. När policyer är lätta att förstå och ansvar tydligt definierat, engagerar sig medarbetare och bidrar till en starkare säkerhetskultur.
Styrning kräver synlighet
Beslutsfattare behöver tydlig synlighet i risker, kontroller, tillgångar och compliance-aktiviteter. Bättre synlighet leder till bättre beslut, starkare ansvarsskyldighet och förbättrat samarbete.
Automatisering minskar administration
Automatisering ska stödja styrningen genom att minska administrativt arbete, inte ersätta mänskligt omdöme. Detta frigör organisationer att fokusera på att hantera risk och förbättra säkerhet.
Kontinuerlig förbättring
Styrning är inte en destination utan en ständig resa. Organisationer som omfamnar kontinuerlig förbättring är bättre rustade att anpassa sig till förändring, möta nya utmaningar och bygga långsiktig resiliens.
Utforska hela Compeas filosofi i vår bok Compliance Made Easy. Till boken →
Ledning
Möt grundaren bakom Compeas
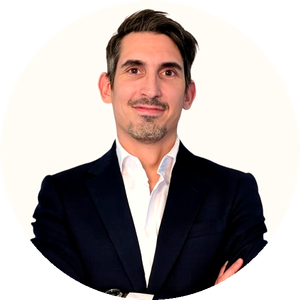
Martin Karlsson
VD och grundare
Tidigare Chief Information Security Officer (CISO) med lång erfarenhet av governance, risk, compliance och informationssäkerhet. Grundade Compeas 2026 för att förenkla compliance och hjälpa organisationer att bygga starkare säkerhetsprogram.
Compeas i korthet
| Företag | Compeas AB, organisationsnummer 559590-5703 |
|---|---|
| Grundat | 16 juni 2026 i Sverige av Martin Karlsson, vd och tidigare CISO |
| Huvudkontor | Köping |
| Produkter | Compeas GRC, en plattform för styrning, risk och efterlevnad, och Compeas Auditor Tool, som ger koncerner och revisionsbyråer en samlad bild av de bolag de styr eller granskar |
| Ramverk | NIS2 med den nationella lagen i tio EU-länder, ISO 27001, SOC 2, NIST CSF 2.0, GDPR och cyberresiliensförordningen (CRA) |
| Byggt för | Organisationer i EU, från enskilda företag till koncerner med dotterbolag i flera länder |
| Drift | Inom EU, utan överföringar till tredjeland (Säkerhetscenter) |
| Kontakt | [email protected], 010-265 00 70 |
Gå med i vårt team
Hjälp oss att bygga framtiden för compliance. Vi letar alltid efter talangfulla personer som delar vårt uppdrag.