Compeas Auditor Tool
En gemensam arbetsyta för externa revisorer och organisationer de granskar — aktuell compliance-data på ena sidan, bevisförfrågningar besvarade på den andra.
Så fungerar Compeas Auditor Tool
Varje bolags kontroller, bevis och risker läses direkt från deras GRC och jämförs över ramverk med stickprov, bevisförfrågningar och en rapport över iakttagelser.
Läs textversionen (på engelska)
Audit firms and large groups both depend on evidence from many companies. Too often it arrives as spreadsheets, screenshots and email attachments, in a different shape every time.
The Compeas Auditor Tool connects to each company’s Compeas GRC. Each company issues an access key that expires, and decides what it shares. Controls, evidence, policies and risks are then read as they are, not as a copy.
Every company is on one dashboard: what needs attention, which incidents are open, and which evidence requests are still waiting.
The frameworks view compares companies across ISO 27001, NIS2, GDPR, SOC 2 and NIST CSF 2.0, down to each requirement, including the NIS2 rules of each company’s own country.
For companies that make connected devices or software, the Cyber Resilience Act is covered too: each product’s class and proof and, where the company shares them, how its vulnerabilities are fixed and reported.
Audit periods, populations and samples are drawn in the tool, and every result is signed by name. Evidence requests and comments go straight into each company’s GRC, and the answers come back.
Findings, observations and review coverage come together in the findings report, ready to print or save as PDF. Every account signs in with two-factor authentication, and every view is recorded in the audit trail.
Less time chasing evidence. More time on the audit itself.
Compeas. Compliance Made Easy.
En revision, sedd från båda håll
Revisorns och den granskade organisationens vy av samma revision.
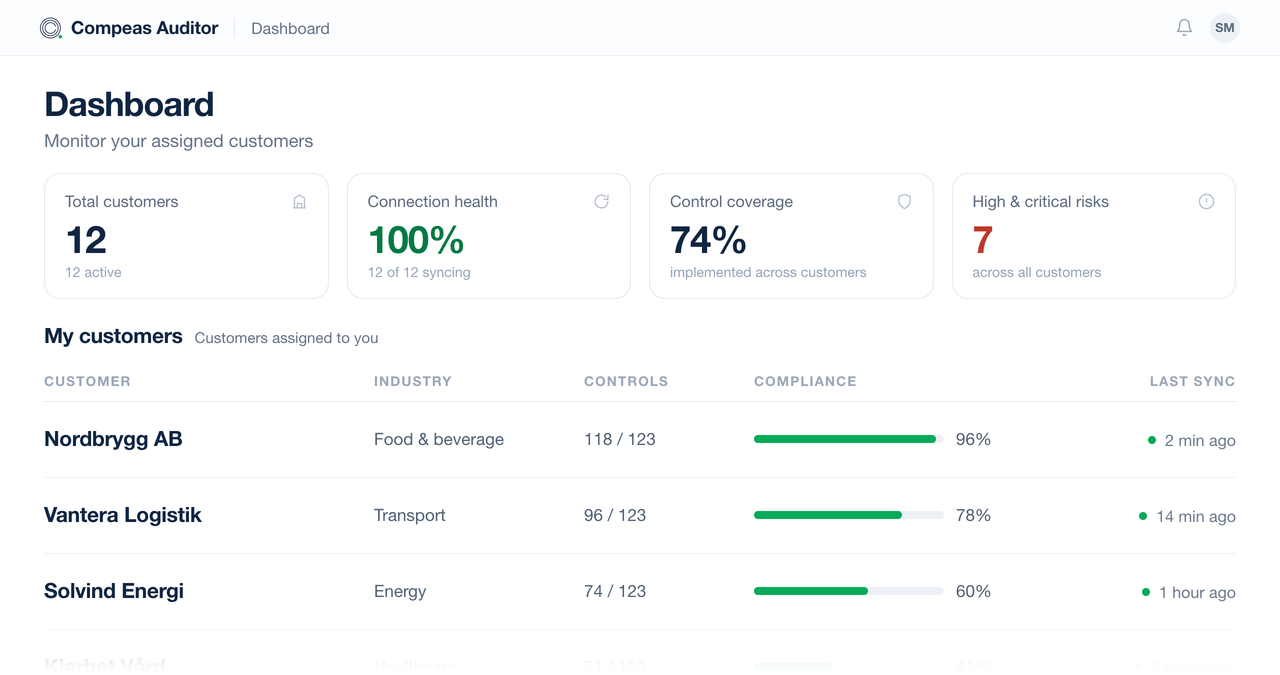
Varje kunds status på en och samma skärm
Tilldelade kunder, deras kontrolltäckning och öppna risker, hämtade direkt från varje kunds Compeas GRC. Revisionsplaneringen utgår från aktuella data i stället för en dokumentförfrågan.
- Egna kunder, en kollegas eller hela byråns
- Anslutningsstatus och senaste synkronisering för varje kund
- Kontrolltäckning och antal höga risker i hela portföljen
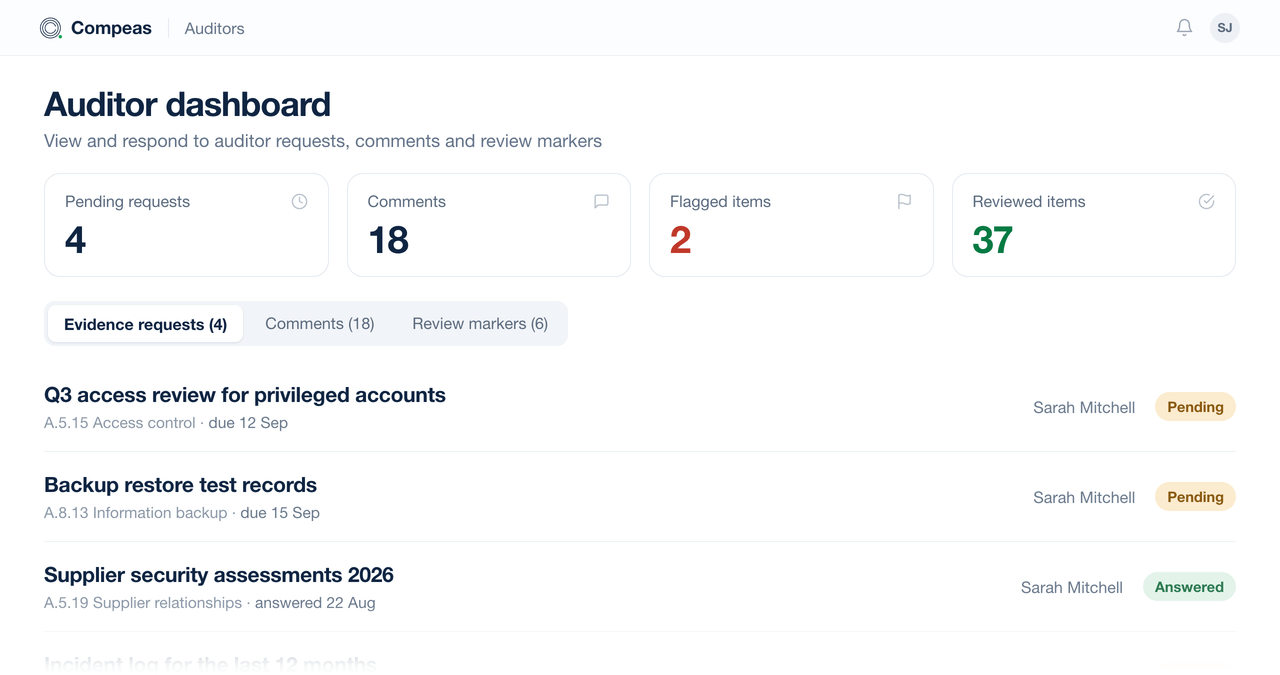
Bevisförfrågningar besvaras där bevisen finns
Revisorn skickar en förfrågan kopplad till en specifik kontroll. Organisationen besvarar den i Compeas GRC, intill policyn och de bevis den avser, utan mejltrådar eller fildelningar.
- Förfrågningar, kommentarer och granskningsmarkörer i en kö
- Varje förfrågan kopplad till kontrollen den prövar
- Fullständigt spår över vad som frågats, besvarats och granskats
Nyckelfunktioner
För revisionsbyråer, internrevisionen och compliance-team i koncerner
Bevis direkt från källan
Bevisen läses direkt från varje bolags Compeas GRC, utan mejltrådar eller fildelningar.
Aktuell status
Varje bolags kontroller, bevis, risker och incidenter enligt den senaste synkroniseringen, med tidpunkten för synkroniseringen utsatt.
Gemensamt revisionsarbete
Bevisförfrågningar och kommentarer går direkt in i varje bolags GRC, och varje revisionsresultat signeras med namn.
Rapport över iakttagelser
Iakttagelser, observationer och granskningstäckning samlade i en rapport, redo att skriva ut eller spara som PDF.
Överblick över hela byrån
En instrumentpanel för revisorns egna kunder, en kollegas eller hela byråns portfölj.
Anslutning och synkronisering
Varje bolag ansluter sin GRC med en åtkomstnyckel som löper ut, och data synkroniseras automatiskt. Anslutningsstatus och senaste synkronisering visas för varje kund.
Incidenter i alla bolag
Hur varje bolag hanterar sina incidenter: rapporter inlämnade i tid och beslut fattade inom 24 timmar. Fullständiga incidentuppgifter delas bara när bolaget väljer det.
Produkter under CRA
Varje bolags produktregister för cyberresiliensförordningen: klass, supportperiod och bevis för varje produkt. Sårbarheter delas bara när bolaget väljer det.
Hela koncernen i en vy
Varje bolag har sin egen Compeas GRC och bestämmer själv vad det delar, genom åtkomstnycklar som löper ut. Auditor Tool ger koncernen en samlad vy över alla.
Läs textversionen (på engelska)
A group with many companies has many compliance programmes: different systems, different countries, different rules.
Keeping them aligned with spreadsheets and status meetings does not scale.
With Compeas, every company runs its own Compeas GRC. It connects to the company’s directory and systems, tests its controls automatically every day, and keeps the evidence, policies, risks and incidents its audits need. Each company works to its own frameworks, including the NIS2 rules of its own country, and its data stays its own.
The same platform runs in every company, so the whole group works the same way.
At group level, the Compeas Auditor Tool brings them together. It connects to each company’s GRC and reads its compliance posture live: frameworks, controls, evidence, risks and incidents. The group’s CISO and internal audit see where every company stands, which frameworks fall behind, and what needs attention first.
Work flows both ways. Evidence requests, comments and audit samples go out to the companies, and their answers come straight back.
Each company decides what it shares, through access keys that expire.
The whole group in one view. Every company still in control.
Compeas. Compliance Made Easy.
Redo att samla revisionerna i en vy?
Boka en genomgång och se hur revisionsbyråer och koncerner följer compliance i många bolag i ett och samma verktyg.